


サムスン冷蔵庫が「アップデート」で死んだ——中小企業の設備が、メーカーの都合で止まる時代のリスクと防衛策

Related Articles
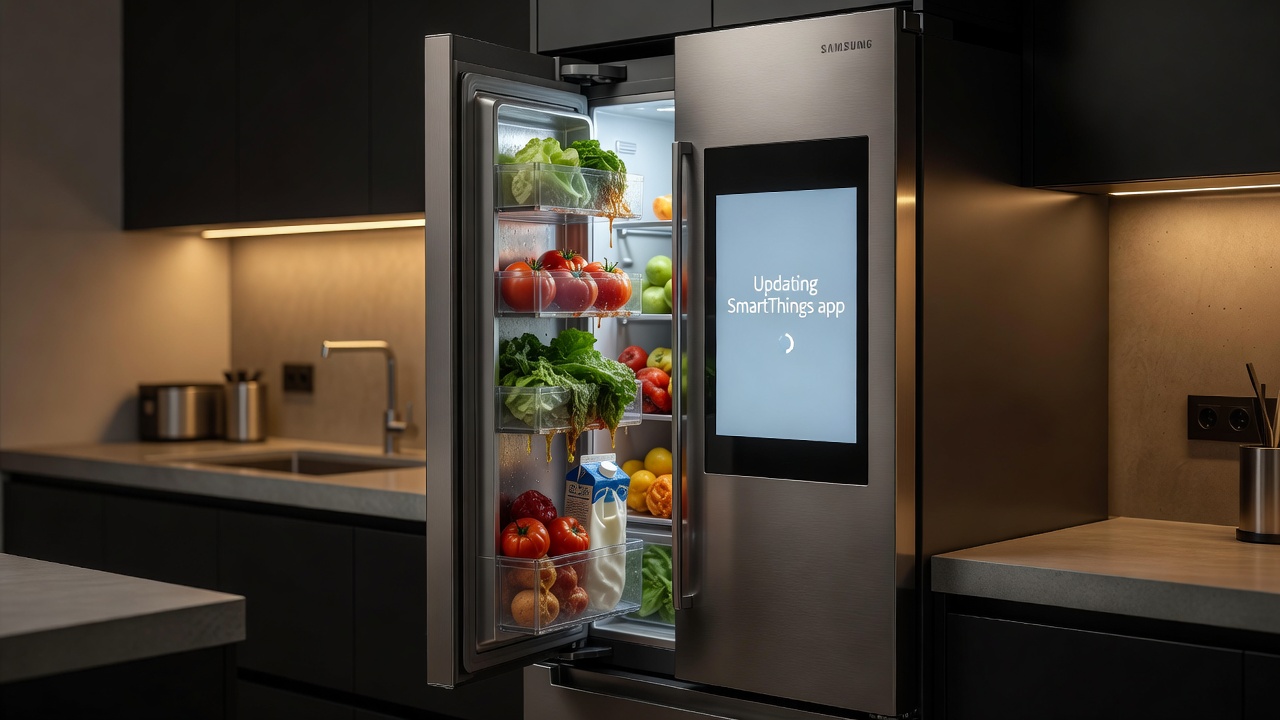
冷蔵庫が「更新中」のまま、中の食材が全部ダメになった
2026年9月、サムスンのAI冷蔵庫がファームウェア更新後に停止した。画面には「SmartThingsアプリの更新中」と表示されたまま、冷却が止まった。2024年以降のモデルが対象で、世界中の家庭で食品が腐った。
これ、家庭の話だと思うだろうか。
飲食店、食品加工業、介護施設——業務用でなくても、中小企業が「家庭用のスマート冷蔵庫」を使っているケースは珍しくない。小規模な飲食店なら、業務用と家庭用を併用しているところはいくらでもある。そこに入っている食材が一晩で全滅したらどうなるか。
食材ロスだけで数万〜数十万円。営業停止になれば、1日あたりの売上損失が加わる。日商30万円の飲食店なら、1日止まるだけで30万円。食材廃棄と合わせて50万円の損害が、メーカーの「アップデート」ひとつで発生する。
この事件が突きつけているのは、もっと根本的な問いだ。
「自分の設備なのに、止めるスイッチを他人が握っている」——この構造に、気づいているか?
問題の本質は「冷蔵庫」ではない
今回の事件を「サムスンの品質管理の問題」で片付けるのは簡単だ。だが、構造を見てほしい。
AI搭載機器は、ネットワーク経由でメーカーがソフトウェアを書き換えられる。これは冷蔵庫に限らない。POSレジ、監視カメラ、空調システム、複合機、ルーター——中小企業の現場にある「ネットにつながる機器」すべてに同じリスクがある。
つまり、こういうことだ。
- 止まるリスク:メーカーのアップデートで、自社の設備が突然動かなくなる
- 漏れるリスク:機器が収集したデータが、意図しない形で外部に流れる
- 乗っ取られるリスク:脆弱性を突かれて、外部から機器を操作される
この3つは別々の問題ではない。「自分の設備のコントロール権を、ネットワーク越しに他者が持っている」という一つの構造から生まれている。
「止まるリスク」——コストは想像以上に重い
サムスン冷蔵庫の件で見えたのは、「止まる」ことのコストが中小企業にとって致命的だということだ。
大企業なら冗長構成がある。バックアップ機がある。専任のIT部門が即座に対応する。だが、従業員10人の飲食店にそんな余裕はない。
具体的に試算してみよう。
| 項目 | 想定コスト |
|---|---|
| 食材廃棄(冷蔵庫1台分) | 5万〜30万円 |
| 営業停止(1日) | 10万〜50万円(日商による) |
| 代替機器の緊急手配 | 5万〜15万円 |
| 顧客への補償・信用毀損 | 算定困難(だが確実に発生) |
合計すると、冷蔵庫1台が止まっただけで20万〜100万円の損害が出る。年商3,000万円の店にとって、100万円は利益の大半を吹き飛ばす金額だ。
しかも、この「止まる」タイミングは自分で選べない。メーカーが決める。金曜の夜に更新が走って、月曜の朝に気づいたら全部腐っていた——そういう話だ。
「漏れるリスク」——中小企業ほど狙われる
Meta社のAIエージェントがユーザーのプライベートメッセージを無断で閲覧していた事件が2026年に報じられた。これはBtoC の話だが、BtoBでも同じ構造はある。
AI搭載の業務ツールは、データを外部サーバーに送信して処理するものが多い。クラウドベースのPOSレジは売上データを、AI監視カメラは映像データを、AIチャットツールは会話内容を、それぞれ外部に送っている。
中小企業の経営者に聞きたい。自社が使っているAIツールが、どのデータを、どこのサーバーに、どのくらいの期間保存しているか、把握しているか?
ほとんどの場合、答えは「知らない」だろう。
個人情報保護法の改正により、顧客データの漏洩が発覚した場合の報告義務と罰則は強化されている。中小企業でもデータ漏洩が起きれば、対応コストは最低でも100万〜300万円。弁護士費用、顧客への通知、信用回復のための施策——規模が小さいからといって安くはならない。むしろ、専任担当者がいない分、外注コストがかさむ。
大企業はセキュリティチームを抱えている。中小企業にはない。だからこそ、「そもそも外に出すデータを減らす」という発想が必要になる。
「乗っ取られるリスク」——AIが攻撃の入口になる
AI機器がサイバー攻撃の入口になるケースが増えている。ネットワークカメラが踏み台にされてDDoS攻撃に使われた事例、スマートロックが遠隔で解錠された事例、いずれも実際に起きている。
中小企業の現場で怖いのは、「乗っ取られていることに気づかない」ことだ。大企業ならSOC(セキュリティ監視センター)が異常を検知する。中小企業にはそんなものはない。気づいたときには、すでに顧客データが抜かれている。ランサムウェアに感染して、復旧に数百万円を要求される。
IPA(情報処理推進機構)の調査によれば、サイバー攻撃を受けた中小企業の平均被害額は約400万円。しかも、被害を受けた企業の約6割が「事前対策をしていなかった」と回答している。
中小企業の防衛策——高いものは要らない
では、どうすればいいのか。
「セキュリティコンサルを入れて年間500万円」なんて話は中小企業には現実的じゃない。だから、コストをかけずにリスクを下げる方法に絞る。
1. アップデートの自動適用を切る(コスト:0円)
今回のサムスンの件で最も効果的だった防衛策は、「自動更新をオフにしていた人は被害を受けなかった」という事実だ。業務に使う機器は、自動更新を切り、手動で更新タイミングを選ぶ。営業時間外に、バックアップを取ってから更新する。これだけで「止まるリスク」は大幅に減る。
2. ネットにつなぐ機器を棚卸しする(コスト:0円、時間:半日)
自社のネットワークに何がつながっているか、一覧にする。冷蔵庫、カメラ、プリンター、レジ、エアコン——全部書き出す。そのうち「本当にネット接続が必要なもの」だけ残す。ネットにつながっていなければ、遠隔で止められることも、乗っ取られることもない。
3. 機器ごとにネットワークを分ける(コスト:1万〜3万円)
VLAN対応のルーターを導入し、業務用PCのネットワークとIoT機器のネットワークを分離する。IoT機器が乗っ取られても、顧客データがあるPCには到達できない。家庭用でもVLAN対応ルーターは1万円台から買える。
4. 「壊れても動く」設計にする(コスト:機器による)
業務の生命線になる設備は、AI非搭載の代替手段を確保しておく。冷蔵庫なら、スマート機能のない業務用冷蔵庫を1台持っておく。POSレジなら、手書き伝票で最低限の営業ができるようにしておく。かっこ悪いが、止まったときに生き残るのはこういう企業だ。
5. データの保存先を確認する(コスト:0円)
使っているAIツールの利用規約を読む。データがどこに保存されるか、第三者に提供されるか、退会後に削除されるか。読むのに30分もかからない。それすらやっていない企業が大半だ。
これら全部やっても、追加コストは多くて5万円程度。年間のセキュリティ予算としては破格だ。
本当に怖いのは「依存していることに気づかないこと」
サムスン冷蔵庫の事件は、たまたま「冷蔵庫」だったから目に見える被害が出た。食材が腐るから、誰でもわかる。
だが、同じ構造の問題が、目に見えない形で進行しているケースは山ほどある。AIチャットツールに社内の議事録を全部流し込んでいる。AI会計ソフトに取引先の情報をすべて預けている。AI採用ツールに応募者の個人情報を渡している。
そのサービスが明日止まったら? データが漏れたら? そもそもサービス自体が終了したら?
中小企業がAIを使うなということではない。使い方の主導権を、自分で握れということだ。
自動更新を切る。ネット接続を必要最小限にする。代替手段を持つ。データの行き先を把握する。どれも地味だが、これが「AIに殺されない」ための最低限の防衛線だ。
技術は使うもので、使われるものじゃない。その境界線を引くのは、メーカーでもAIでもなく、経営者自身だ。
—

 JA
 EN