


AIでCEOの声を偽造、1億ドル詐取──「社長の声」は5万円でコピーされる時代に中小企業はどう戦うか

Related Articles
社長の声が5万円で盗まれる。あなたの会社は大丈夫か?
まず事実だけ言う。
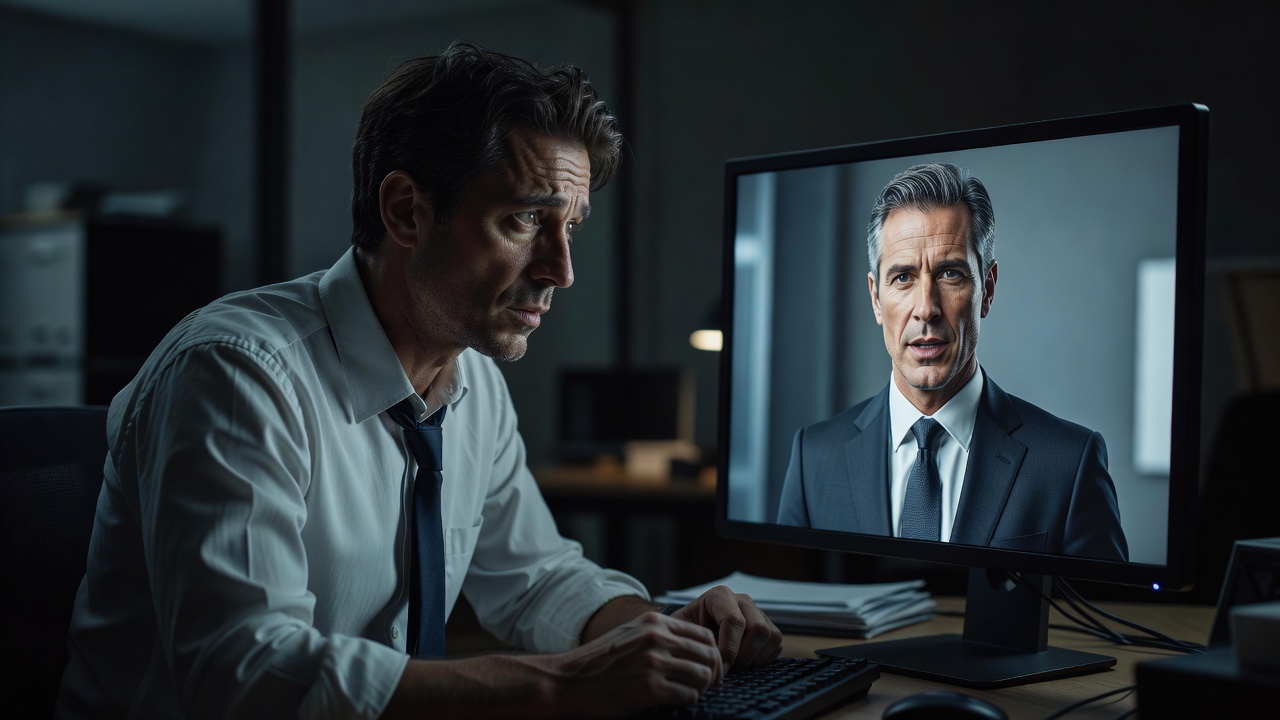
2025年6月、米司法省がAIディープフェイクを使った詐欺グループ3名を逮捕した。被害総額は1億ドル超(約150億円)。手口はシンプルだ。企業のCEOや顧問弁護士の声と顔をAIで偽造し、従業員にビデオ通話や音声で「至急この口座に送金してくれ」と指示する。従業員は本物の社長だと信じて、数百万ドル単位の送金を実行してしまった。
これ、大企業だけの話だと思っただろうか?
残念ながら、むしろ中小企業のほうが危ない。理由は明快だ。社長の声を模倣するAI音声クローンの生成コストは、いま5万円以下まで下がっている。YouTubeの挨拶動画、展示会のプレゼン音声、電話の録音——素材が数十秒あれば十分だ。大企業にはセキュリティ部門があるが、中小企業には「社長から電話が来たら、疑わずに動く文化」がある。攻撃者にとって、これほどコスパの良いターゲットはない。
事件の全貌──何が起きたのか
逮捕されたのはジェイコブ・ソール、シャロン・ハザン、ガイ・シートリットの3名。米司法省の発表によると、2024年から2026年にかけて組織的に犯行を繰り返していた。
手口を分解するとこうなる。
- ターゲット企業のCEO情報を収集:SNS、IR動画、講演映像などから音声・映像データを取得
- AIでCEOの声と顔を複製:音声クローンツールとディープフェイク映像生成を組み合わせ
- 従業員に「社長本人」として連絡:ビデオ会議や電話で直接指示。「M&A案件で極秘の送金が必要」「弁護士にも確認済み」といったシナリオを使う
- 送金を実行させる:海外口座に振り込ませ、即座に資金を分散・洗浄
ポイントは、従業員は「騙された」のではなく「正しく業務を遂行した」と思っていたことだ。社長の顔が映り、社長の声で指示が来る。疑う理由がない。これが従来のフィッシングメールとの決定的な違いだ。
コストの崩壊が意味すること
少し構造的な話をしたい。
かつて「他人の声を完璧に真似る」には、声優やモノマネ芸人のスキルが必要だった。映像の偽造にはハリウッド級のVFXチームが必要だった。コストは数千万円単位。だから詐欺師は「メールの文面」で騙すしかなかった。
いま、音声クローンのコストは数万円。映像のリアルタイム合成も月額数千円のサブスクツールで可能になった。つまり、「本人確認」のコストと「本人偽装」のコストが逆転したのだ。
これは構造的な変化だ。
従来の防御は「本人かどうかを目と耳で確認する」ことだった。電話の声、ビデオの顔。それが信頼の基盤だった。しかしAIがその基盤をほぼゼロコストで破壊した。目と耳はもう信用できない。
中小企業の経営者に問いたい。あなたの会社で「社長から電話で送金指示が来たら、何人の社員が疑わずに実行するか?」おそらく、ほぼ全員だろう。それが最大のリスクだ。
攻撃ツールの民主化──もうひとつの脅威
この事件と並行して、もうひとつ注視すべき動きがある。サイバー攻撃ツールそのものの「民主化」だ。
セキュリティ研究者の報告によると、Artexと呼ばれるハッキングフレームワークが数百のサーバー上で公開されている。かつては国家レベルのハッカーしか持てなかった攻撃能力が、いまやオープンソースのように流通している。
さらに、中国発のAIモデル(DeepSeek、GLMなど)がサイバー攻撃のコード生成能力を急速に高めているという分析もある。攻撃コードの自動生成、脆弱性の自動探索——これらが「スキルのない攻撃者」でも使える時代になりつつある。
要するに、攻撃側のコストと参入障壁が劇的に下がっている。一方で、防御側——特に中小企業の防御体制は、5年前とほとんど変わっていない。この非対称性が、今回の事件の本質だ。
中小企業が「今週中に」やるべき4つのこと
抽象的な「セキュリティ意識を高めましょう」は意味がない。具体的に、今週中にできることだけ書く。
1. 送金ルールに「合言葉」を入れる(コスト:0円、所要時間:30分)
100万円以上の送金指示は、電話やビデオ通話だけでは実行しない。事前に決めた合言葉(コードワード)を確認するルールを設ける。合言葉は月1回変更する。AIは社長の声を真似られるが、社長と経理担当しか知らない合言葉までは盗めない。
これだけで、今回の事件の手口はほぼ無効化できる。
2. 「折り返し確認」を義務化する(コスト:0円、所要時間:15分)
社長や役員からの送金指示があった場合、必ず自分から折り返し電話をかけて確認するルールを作る。攻撃者は「かけてくる」ことはできるが、「折り返しに出る」ことはできない。社長の携帯番号にかけ直すだけで、偽装は崩壊する。
3. 社長の音声・映像素材を棚卸しする(コスト:0円、所要時間:1時間)
YouTubeに上げた挨拶動画、ウェビナーの録画、SNSの音声投稿——これらすべてが「声の素材」になる。不要なものは非公開にする。完全に消す必要はないが、攻撃者の素材収集コストを上げるだけでも効果がある。
4. 「社長の声で指示が来ても疑え」と全社員に伝える(コスト:0円、所要時間:朝礼5分)
今回の米国事件の概要を朝礼で共有するだけでいい。「社長の声や顔はAIで偽造できる時代になった。だから電話やビデオで送金指示が来ても、必ず折り返し確認してくれ」——これを社長自身の口から言う。社長が自ら「俺の声を疑え」と言うことが最大の防御になる。
どれも0円だ。セキュリティソフトの導入や外部監査はもちろん有効だが、それは来月でいい。上の4つは今週やれる。
「信頼」の再設計が必要になる
もう少し先の話をする。
この事件が示しているのは、「声と顔で本人を確認する」という人類が数万年続けてきた信頼の仕組みが壊れ始めているということだ。
では何で信頼を担保するのか。答えは「知識認証と手続き認証の組み合わせ」だ。つまり、「本人しか知らない情報」と「事前に決めた手順を踏んでいるか」の二重チェック。銀行の二要素認証と同じ考え方を、社内のコミュニケーションにも適用する。
大企業はこれをシステムで解決する。承認ワークフロー、電子署名、ゼロトラストアーキテクチャ。しかし中小企業にその投資は現実的ではない。
だからこそ、中小企業は「人の運用」で勝つ。合言葉、折り返し確認、朝礼での共有。テクノロジーではなく「ルールと習慣」で防御線を張る。これは大企業には真似できない。なぜなら、大企業は1万人に同じルールを徹底させるのが難しいが、10人の会社なら朝礼1回で全員に伝わるからだ。
中小企業の「小ささ」は、セキュリティにおいてはむしろ武器になる。
今後、何を注視すべきか
3つある。
- リアルタイムディープフェイクの精度向上:現時点では「よく見れば不自然」なレベルだが、半年後には見分けがつかなくなる可能性が高い。「目で見て確認」は防御策として賞味期限切れに近い。
- 日本語音声クローンの精度向上:英語圏では既に実用レベル。日本語はまだやや不自然さが残るが、これも時間の問題だ。日本の中小企業が「うちは日本語だから大丈夫」と思っているなら、それは危険な楽観だ。
- 攻撃の自動化:現在は人間が手動でターゲットを選び、シナリオを作っている。これがAIで自動化されれば、同時に数千社を攻撃する「ばらまき型CEO詐欺」が現実になる。そうなれば中小企業は「狙われない」のではなく「自動的に狙われる」対象になる。
まとめ:5万円で社長の声が盗まれる時代の経営判断
今回の事件の教訓はシンプルだ。
「社長の声と顔」はもう本人確認の手段として機能しない。
そして、この脅威に対する防御の第一歩は、セキュリティ製品の購入ではなく、「社長自身が全社員に『俺の声を疑え』と言うこと」だ。コスト0円。所要時間5分。
技術の進化は止められない。だが、「技術で壊された信頼」を「運用で再構築する」ことはできる。それも、小さな組織のほうが圧倒的に速い。
中小企業の経営者へ。今日の朝礼で、この話をしてほしい。それが、150億円の詐欺から会社を守る最初の一手になる。
—

 JA
 EN